Гига Електроникс ЕООД


Net.Shark е базиран на FPGA Tap с възможности за филтриране, който е свързан в преминаващ режим и е в състояние да улови трафик при скоростни кабели. Пакетите се предават чрез два порта, а трафикът, съвместим с един от филтрите, се изпраща на Wireshark.
Wireshark е мрежов пакетен анализатор, който проверява комуникационната мрежа. Важни характеристики са: улавяне на пакетни данни на живо, показване на пакети с много подробна информация за протокола, отваряне / запазване на данни, импортиране / експортиране от / към други програми. Тя може да търси / филтрира данни по много критерии. Wireshark е с отворен код и вероятно най-добрият наличен анализатор на пакети.
Първия ръчен инструмент на пазара
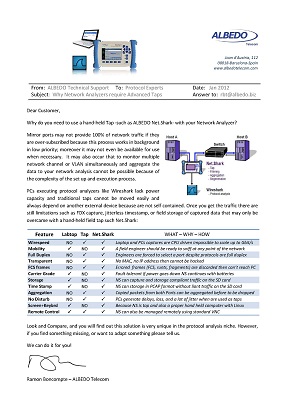
Огледалните портове може да не осигуряват 100% от мрежовия трафик, ако са презаписани, защото този процес работи във фонов режим с нисък приоритет; освен това може дори да не е на разположение за употреба, когато е необходимо. Възможно е също така едновременно да се наблюдават множество мрежови канали или VLAN и събиране на данните към вашия мрежов анализ, поради сложността на процеса на настройка и изпълнение.
Компютрите, изпълняващи протоколните анализатори като Wireshark, нямат капацитет за захранване и традиционните шлюзове не могат да се преместват лесно и винаги зависят от друго външно устройство, защото не са самостоятелни. След като получите трафик, все още съществуват ограничения, като улавяне на FDX, времетраене на трептене или съхранение на данни, които могат да бъдат преодолени само с ръчен инструмент като Net.Shark.